Senin, 13 April 2015

Keamanan pada Jaringan Lanjutan, dan Keamanan Data dari Virus

1. Keamanan pada Jaringan Lanjutan
Dalam kemanan jaringan ada beberapa hal yang perlu kita perhatikan, diantaranya yaitu membatasi asset organisasi secara fisik ataupun secara teknis. Adapun batasan yang dimaksud adalah seperti penjelasan dibawah ini :
A. Membatasi asset organisasi
  • Secara fisik
    1. Rencana kemungkinan terhadap bencana
    2. Program pelatihan user
    3. Program penyaringan calon pegawai system informasi
    4. Kebijakan akses network
  • Secara teknis
    1. Penerapan Firewall
      • Firewall adalah suatu sistem perangkat lunak yang mengizinkan lalu lintas jaringan yang dianggap aman untuk bisa melaluinya dan mencegah lalu lintas jaringan yang dianggap tidak aman. Umumnya, sebuah tembok-api diterapkan dalam sebuah mesin terdedikasi, yang berjalan pada pintu gerbang (GATEWAY) antara jaringan lokal dengan jaringan Internet.
    2. Penerapan Virtual Private Network (VPN)
      • Virtual Private Network atau Jaringan Pribadi Maya sesungguhnya sama dengan Jaringan Pribadi (Private Network/PN pada umumnya, di mana satu jaringan komputer suatu lembaga atau perusahaan di suatu daerah ataau negara terhubung dengan jaringan komputer dari satu grup perusahaan yanng sama di daerah ataau negara lain. Perbedaannya hanyalah pada media penghubung antar jaringan. Kalau pada PN, media penghubungnya masih merupakann milik peruusahaan/gruup itu sendiri, dalam VPN, media penghubungnya adalah jaringan publik seperti Internet. Dalam VPN, karena media penghubung antar jaringannya adalah jaringan publik, diperlukan pengamanan dan pembatasan-pembatasan. Pengamanan diperlukan unntuk menjaga agar tidak sembarang orang dari jaringan publik dapat masuk ke jaringan pribadi. Yang dikecualikan hanyalah orang-orang yang terdaftar atau terotentifikasi terlebih dahulu yang dapat masuk ke aringan pribadi. Pembaatasan diperlukan untuk menjaga agar tidak semua orang atau user daari jaringan pribadi dappat mengakses jaringan publik (internet).
Pertanyaan yang diajukan pada saat presentasi keamanan pada jaringan lanjutan :
1. Apa perbedaan antara sofware firewall dengan hardware firewall ? (Andreas)
Jawab :
Ada dua jenis firewall yang tersedia di pasar saat ini. Mereka adalah :
  1. Hardware, adalah jenis  firewall berupa perangkat hardware yang dibuat khusus untuk memberikan keamanan. Karena hardware firewall adalah perangkat khusus yang dirancang dan dikembangkan untuk tujuan tersebut, mereka dianggap solusi terbaik untuk keamanan organisasi dan perlindungan informasi sensitif. Hardware firewall sebagian besar digunakan dalam lingkungan produksi dan tidak mungkin bahwa mereka dibeli untuk rumah. Alasan di balik ini adalah bahwa firewall hardware sulit untuk mengkonfigurasi dan membutuhkan profesional yang terampil dan berkualitas untuk melaksanakan keamanan di dalamnya efisien. Penggunaan firewall ini hanya terbatas pada media keamanan berorientasi atau organisasi berskala besar.
  2. Software, adalah aplikasi firewall perangkat lunak yang dapat diinstal pada sistem komputer seperti aplikasi lainnya. Setelah instalasi, perangkat lunak firewall harus dikonfigurasi tepat untuk mengizinkan atau menolak komunikasi antara komputer dan jaringan / internet tergantung pada sifat dari paket. Meskipun ada firewall beberapa perangkat lunak yang tersedia di pasar yang tepat dikembangkan untuk tujuan keamanan, firewall ini tidak seefisien firewall hardware. Ketersediaan Firewall Software dan Hardware Alasan mengapa hardware firewall lebih bagus? Karena hardware firewall  adalah entitas yang nyata, mereka tidak bisa di-download dari Internet dan karena itu mereka harus dibeli dari pasar. Di firewall perangkat lunak sisi lain adalah aplikasi dan dapat dengan mudah download dari internet dan juga dapat dibeli dari pasar lokal. Ketika software  firewall  di-download, pengguna dapat melakukan pembayaran melalui kartu kredit atau metode lainnya. Contoh : hardware firewall Cisco PIX(buatan cisco) Checkpint Sonic Wall Contivity dari Nortel dan Cisco
2. Jelaskan cara kerja VPN ! (Firman)
Jawab :
Cara kerja VPN VPN membutuhkan sebuah server yang berfungsi sebagai penghubung antar PC,Server VPN ini bisa berupa komputer dengan aplikasi VPN Server atau sebuah Router, misalnya MikroTik RB 750. Komputer dengan aplikasi VPN Client mengontak Server VPN, VPN Server kemudian memverifikasi username dan password dan apabila berhasil maka VPN Server memberikan IP Address baru pada komputer client dan selanjutnya sebuah koneksi / tunnel akan terbentuk. Untuk selanjutnya komputer cliet digunakan untukmengakses berbagai resource


2. Kemanan Data dari Virus
Keamanan data dari virus merupakan salah satu hal penting dalam keamanan data. Virus dapat merubah, menambil ataupun mengapus data yang penting, oleh karena itu jika kita mengabaikan kemanan data dari virus akan sangan berbahaya.
Virus, merupakan program komputer yang dapat menggandakan atau menyalin dirinya sendiri (replika) dan menyebar dengan cara menyisipkan salinan dirinya (menginfeksi) ke dalam program atau dokumen lain. Virus komputer dapat dianalogikan dengan virus biologis yang menyebar dengan cara menyisipkan dirinya sendiri ke sel makhluk hidup.
Klasifikasi Virus Komputer
Berikut adalah contoh dari beberapa jenis program yang berbahaya (harmful program) yang diklasifikasikan dalam beberapa kelompok berdasarkan cara mereka menyerang/menginfeksi sebuah sistem komputer :
  1. Malware (Malicious Software): program komputer yang diciptakan dengan maksud dan tujuan untuk menyerang dan membahayakan sebuah sistem komputer.
  2. Virus computer: program yang memiliki kemampuan untuk bereplikasi (memperbanyak) dengan sendirinya.
  3. Worm: program independen yang memiliki kemampuan untuk bereplikasi (memperbanyak) dengan Worm adalah program independen yang memiliki kemampuan untuk bereplikasi (memperbanyak) dengan sendirinya.Worm tidak menginfeksi program lainnya (host program) . Ia membuat copy/duplikat dirinya sendiri dan menginfeksi sistem komputer lainnya (biasanya menggunakan hubungan jaringan) .
  4. Trojan horse: replika atau duplikat virus yang merupakan program independen yang kelihatan berguna akan tetapi ketika dieksekusi, tanpa sepengetahuan pengguna (user), program tersebut juga menjalankan fungsi-fungsi yang bersifat merusak (destruktif).
  5. Malicious toolkits: program yang dirancang untuk membantu menciptakan program-program yang dapat membahayakan sebuah sistem komputer.
  6. Joke Program: Program yang dapat meniru operasi-operasi yang dapat membahayakan sistem komputer, namun sebenarnya dibuat untuk tujuan lelucon dan tidak mengandung sistem operasi yang berbahaya.
  7. Backdoor: Backdoor (pintu belakang), dalam keamanan sistem komputer, merujuk kepada mekanisme yang dapat digunakan untuk mengakses sistem, aplikasi, atau jaringan, selain dari mekanisme yang umum digunakan (melalui proses logon atau proses autentikasi lainnya). Beberapa pengembang perangkat lunak menambahkan backdoor ke dalam program buatannya untuk tujuan merusak (atau tujuan yang mencurigakan).
  8. Spyware: program yang mengumpulkan dan mengirim informasi tentang pengguna komputer tanpa diketahui oleh si pengguna (user). Informasinya bisa yang tidak terlampau berbahaya seperti pola berkomputer, terutama berinternet.
Tipe Virus komputer
  1. Virus Compiler: Virus yang sudah di compile sehingga dapat dieksekusi langsung. Ini adalah virus yang pertama kali muncul di dunia komputer.
  2. Virus File: Virus yang memanfaatkan file yang dapat diijalankan/dieksekusi secara langsung. Biasanya file *.EXE atau *.COM.
  3. Virus Sistem: Lebih dikenal sebagai virus Boot. Virus ini memanfaatkan file-file yang dipakai untuk membuat suatu sistem komputer. Sering terdapat di disket/tempat penyimpanan tanpa sepengetahuan kita.
  4. Virus Boot Sector: Virus yang memanfaatkan hubungan antar komputer dan tempat penyimpanan untuk penyebaran virus.
  5. Virus Dropper: Suatu program yang dimodifikasi untuk menginstal sebuah virus komputer yang menjadi target serangan. setelah terinstal, maka virus akan menyebar tetapi Dropper tidak ikut menyebar.
  6. Worm: Sebuah program yang bersifat parasit karena dapat menduplikasi diri. Akan tetapi, worm tidak menyerupai virus karena tidak menginfeksi program komputer lainnya.
  7. Virus Macro: Virus yang dibuat dengan memanfaatkan fasilitas pemrograman modular pada suatu program aplikasi seperti Ms Word, Ms Excel, Corel WordPerfect dan sebagainya.
  8. Virus Hybrid: Virus yang mempunyai dua kemampuan biasanya dapat masuk ke boot sector dan juga dapat masuk ke file.
  9. Virus Registry WIndows: Virus ini menginfeksi operating system yang menggunakan Windows 95/98/NT biasanya akan mengadakan infeksi dan manipulasi pada bagian registry Windows
Pertanyaan yang diajukan pada saat presentasi Keamanan Data dari Virus :
  1. Apakah linux dapat terkena virus? Kalau bisa, seperti apa? Dan virus apa? (Ryan)
    • Bisa, hanya saja virus dilinux sangat jarang sekali. Karena hanya sedikit orang yang menggunakan linux untuk meletakkan data dan menggunakan sebagai sistem operasi tetap. Contoh virus di linux :
      1. Alaeda – Virus.Linux.Alaeda
      2. Bad Bunny – Perl.Badbunny
      3. Binom – Linux/Binom
  2. Bagaimana detail virus di linux menyerang sistem operasi tersebut? (Irwan)
    • Virus pada Linux tidak seheboh dan separah seperti yang ada dalam Windows. Di sistem operasi Windows, virus dapat menjangkiti, merusak, mengutak-atik bahkan merusak sistem. Tapi pada linux hanyalah sebagai penggangu yang tidak begitu meresahkan, karena jumlah virus yang berkembang tidak begiu banyak.

Sabtu, 28 Maret 2015

Algoritma Cryptography

Cryptography adalah suatu ilmu ataupun seni mengamankan pesan, dan dilakukan oleh cryptographer.

Cryptanalysis adalah suatu ilmu dan seni membuka (breaking) ciphertext dan orang yang melakukannya disebut cryptanalyst.

Elemen Kriptografi


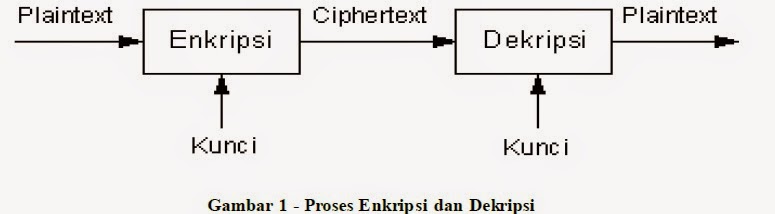
Algoritma kriptografi terdiri dari tiga fungsi dasar, yaitu :
1. Enkripsi, merupakan hal yang sangat penting dalam kriptografi, merupakan pengamanan
data yang dikirimkan agar terjaga kerahasiaannya. Pesan asli disebut plaintext, yang
diubah menjadi kode-kode yang tidak dimengerti. Enskripsi bisa diartikan dengan cipher
atau kode,biasa nya dari atas ke bawah.

2. Dekripsi, merupakan kebalikan dari enkripsi. Pesan yang telah dienkripsi dikembalikan
ke bentuk asalnya (tesk-asli), disebut dengan dekripsi pesan.
Kebalikan dari enkripsi kode nya dari bawah ke atas.

3. Kunci, yang dimaksud adalah kunci yang dipakai untu melakukan enkripsi dan dekripsi.
Kunci terbagi menjadi dua bagian, kunci rahasia (private key) dan kunci umum (public
key).

Teknik Kriptografi

1)Metode Ceaser Ciper(Metode Kuno)

yaitu memsubtitusikan alphabet secara bertujuan, yaitu oleh alphabet ketiga yang mengikutinya.
contoh :
U N I V E R S I T A S  G U N A D A R M A
      = X Q L Y H U V L W D V  J X Q D G D U P D

2)Teknik Substitusi

Salah satu contoh teknik ini adalah Caesar cipher yang telah dicontohkan diatas,langkah pertama adalah membuat suatu tabel substitusi. 
Tabel substitusi dapat dibuat sesuka hati,dengan catatan bahwa penerima pesan memiliki tabel yang sama untuk keperluan dekripsi.
Bila tabel substitusi dibuat secara acak, akan semakin sulit pemecahan ciphertext oleh orang yang tidak berhak.
contoh :


3)Teknik Blocking

Sistem enkripsi terkadang membagi plaintext menjadi blok-blok yang terdiri dari beberapa karakter yang kemudian dienkripsikan secara independen. 
Plaintext yang dienkripsikan dengan menggunakan teknik blocking,contoh :


Dengan menggunakan enkripsi blocking dipilih jumlah lajur dan kolom untuk penulisan pesan. Jumlah lajur atau kolom menjadi kunci bagi kriptografi dengan teknik ini. 
Plaintext dituliskan secara vertikal ke bawah berurutan pada lajur, dan dilanjutkan pada kolom berikutnya sampai seluruhnya tertulis.
Ciphertext-nya adalah hasil pembacaan plaintext secara horizontal berurutan sesuai dengan blok-nya. 
Jadi ciphertext yang dihasilkan dengan teknik ini adalah “5K G KRTDRAEAIFKSPINAT IRO”. 
Plaintext dapat pula ditulis secara horizontal dan ciphertextnya adalah hasil pembacaan secara vertikal.

4)Teknik Permutasi

Salah satu teknik enkripsi yang terpenting adalah permutasi atau sering juga disebut transposisi. 
Teknik ini memindahkan atau merotasikan karakter dengan aturan tertentu. 
Prinsipnya adalah berlawanan dengan teknik substitusi. 
Dalam teknik substitusi, karakter berada pada posisi yang tetap tapi identitasnya yang diacak. 
Pada teknik permutasi, identitas karakternya tetap, namun posisinya yang diacak. 
Sebelum dilakukan permutasi, umumnya plaintext terlebih dahulu dibagi menjadi blok-blok dengan panjang yang sama.
contoh :


5)Teknik Ekspentasi

Suatu metode sederhana untuk mengacak pesan adalah dengan memelarkan pesan itu dengan aturan tertentu. 
Salah satu contoh penggunaan teknik ini adalah dengan meletakkan huruf konsonan atau bilangan ganjil yang menjadi awal dari suatu kata di akhir kata itu dan menambahkan akhiran “an”. 
Bila suatu kata dimulai dengan huruf vokal atau bilangan genap, ditambahkan akhiran “i”. 
Proses enkripsi dengan cara ekspansi terhadap plaintext terjadi sebagai berikut :


Ciphertextnya adalah “5AN EKNIKTAN ASARDAN RIPTOGRAFIKAN”. 
Aturan ekspansi dapat dibuat lebih kompleks. 
Terkadang teknik ekspansi digabungkan dengan teknik lainnya, 
karena teknik ini bila berdiri sendiri terlalu mudah untuk dipecahkan.

Selasa, 24 Maret 2015

ASPEK-ASPEK KEAMANAN KOMPUTER

Menurut Garfinkel [Simson Garfinkel, “PGP: Pretty Good Privacy,” O’Reilly & Associ-ates, Inc., 1995. ]

1. Privacy / Confidentiality

Menjaga informasi dari orang yang tidak berhak mengakses.

Privacy : lebih kearah data-data yang sifatnya privat , Contoh : e-mail seorang pemakai (user) tidak boleh dibaca oleh administrator.

Confidentiality : berhubungan dengan data yang diberikan ke pihak lain untuk keperluan tertentu dan hanya diperbolehkan untuk keperluan tertentu tersebut.

Contoh : data-data yang sifatnya pribadi (seperti nama, tempat tanggal lahir, social security number, agama, status perkawinan, penyakit yang pernah diderita, nomor kartu kredit, dan sebagainya) harus dapat diproteksi dalam penggunaan dan penyebarannya.

2. Integrity

Informasi tidak boleh diubah tanpa seijin pemilik informasi.

Contoh : e-mail di intercept di tengah jalan, diubah isinya, kemudian diteruskan ke alamat yang dituju

3. Authentication

Metoda untuk menyatakan bahwa informasi betul-betul asli, atau orang yang mengakses atau memberikan informasi adalah betul-betul orang yang dimaksud.

4. Availability

Berhubungan dengan ketersediaan informasi ketika dibutuhkan.

Contoh hambatan : Denial of Service, Mailbomb.

5. Access Control

Cara pengaturan akses kepada informasi. 

Berhubungan dengan Pricavy dengan Authentication

6. Non-repudiation

Aspek ini menjaga agar seseorang tidak dapat menyangkal telah melakukan sebuah transaksi.

Contoh : Jika pembeli online shop komplain barang yang sudah di pesan nya,maka owner online shop tersebut mempunyai bukti percakapan. 

Menurut W. Stallings [William Stallings, “Network and Internetwork Security,” Prentice Hall, 1995.] serangan (attack) terdiri dari :

1. Interruption

Perangkat sistem menjadi rusak atau tidak tersedia. Serangan ditujukan kepada ketersediaan (availability) dari sistem. Contoh serangan adalah “denial of service attack”.

2. Interception

Pihak yang tidak berwenang berhasil mengakses asset atau informasi. Contoh dari serangan ini adalah penyadapan (wiretapping).

3. Modification

Pihak yang tidak berwenang tidak saja berhasil mengakses, akan tetapi dapat juga mengubah (tamper) aset. Contoh dari serangan ini antara lain adalah mengubah isi dari web site dengan pesan-pesan yang merugikan pemilik web site.

4. Fabrication

Pihak yang tidak berwenang menyisipkan objek palsu ke dalam sistem. Contoh dari serangan jenis ini adalah memasukkan pesan-pesan palsu seperti e-mail palsu ke dalam jaringan komputer.

Serangan untuk mendapatkan akses


Berusaha untuk  mendapatkan akses ke berbagai sumberdaya computer atau data & informasi.

Contoh :

Menebak password

Sniffing

Spoofing

Man in the middle

Serangan untuk melakukan modifikasi

Setelah mendapatkan akses, kemudian merubah data secara tidak sah.

Contoh :

Pengubahan nilai mata kuliah

Penghapusan data hutang di bank

Mengubah tampilan dari web

Serangan untuk menghambat penyedia layanan

Menghambat penyedia layanan dengan cara menganggu jaringan computer.

Contoh :

Denial of Services Attack (DoS)

Serangan DOS  ( Denial – Of - Service attacks ) adalah jenis serangan terhadap sebuah komputer atau server di dalam jaringan internet dengan cara menghabiskan sumber (resource) yang dimiliki oleh komputer tersebut sampai komputer tersebut tidak dapat menjalankan fungsinya dengan benar sehingga secara tidak langsung mencegah pengguna lain untuk memperoleh akses layanan dari komputer yang diserang

Mail Bomb adalah serangan spam, yang terjadi pada E-mail seseorang, yang terus menerus diberikan spam sehingga semakin berat dalam memuat tampilan pada E-mail.

Minggu, 15 Maret 2015

Kemanan Komputer

Keamanan komputer atau dalam Bahasa Inggris computer security atau dikenal juga dengan sebutan cybersecurity atau IT security adalah keamanan infromasi yang diaplikasikan kepada komputer dan jaringannya. Computer security atau keamanan komputer bertujuan membantu user agar dapat mencegah penipuan atau mendeteksi adanya usaha penipuan di sebuah sistem yang berbasis informasi. Informasinya sendiri memiliki arti non fisik.

Inti dari keamanan komputer adalah melindungi komputer dan jaringannya dengan tujuan mengamankan informasi yang berada di dalamnya. Keamanan komputer sendiri meliputi beberapa aspek , antara lain :
  1. Privacy, adalah sesuatu yang bersifat rahasia(provate). Intinya adalah pencegahan agar informasi tersebut tidak diakses oleh orang yang tidak berhak. Contohnya adalah email atau file-file lain yang tidak boleh dibaca orang lain meskipun oleh administrator. Pencegahan yang mungkin dilakukan adalah dengan menggunakan teknologi enksripsi, jadi hanya pemilik informasi yang dapat mengetahui informasi yang sesungguhnya.
  2. Confidentiality,  merupakan data yang diberikan ke pihak lain untuk tujuan khusus tetapi tetap dijaga penyebarannya. Contohnya data yang bersifat pribadi seperti : nama, alamat, no ktp, telpon dan sebagainya. Confidentiality akan terlihat apabila diminta untuk membuktikan kejahatan seseorang, apakah pemegang informasi akan memberikan infomasinya kepada orang yang memintanya atau menjaga klientnya.
  3. Integrity, penekanannya adalah sebuah informasi tidak boleh diubah kecuali oleh pemilik informasi. Terkadang data yang telah terenskripsipun tidak terjaga integritasnya karena ada kemungkinan chpertext dari enkripsi tersebut berubah. Contoh : Penyerangan Integritas ketika sebuah email dikirimkan ditengah jalan disadap dan diganti isinya, sehingga email yang sampai ketujuan sudah berubah.
  4. Autentication, ini akan dilakukan sewaktu user login dengan menggunakan nama user dan passwordnya, apakah cocok atau tidak, jika cocok diterima dan tidak akan ditolak. Ini biasanya berhubungan dengan hak akses seseorang, apakah dia pengakses yang sah atau tidak.
  5. Availability, aspek ini berkaitan dengan apakah sebuah data tersedia saat dibutuhkan/diperlukan. Apabila sebuah data atau informasi terlalu ketat pengamanannya akan menyulitkan dalam akses data tersebut. Disamping itu akses yang lambat juga menghambat terpenuhnya aspe availability. Serangan yang sering dilakukan pada aspek ini adalah denial of service (DoS), yaitu penggagalan service sewaktu adanya permintaan data sehingga komputer tidak bisa melayaninya. Contoh lain dari denial of service ini adalah mengirimkan request yang berlebihan sehingga menyebabkan komputer tidak bisa lagi menampung beban tersebut dan akhirnya komputer down.
Masalah penting keamanan, yaitu :

1. Kehilangan data / data loss


Yang disebabkan karena :


  • Bencana, contohnya kebakaran, banjir, gempa bumi, perang, kerusuhan, tikus, dll.
  • Kesalahan perangkat keras dan perangkat lunak, contohnya ketidak berfungsinya pemroses, disk / tape yang tidak terbaca, kesalahan komunikasi, kesalahan program / bugs.
  • Kesalahan / kelalaian manusia, contohnya kesalahan pemasukkan data, memasang tape / disk yang salah, kehilangan disk / tape.

2. Penyusup / intruder

  • Penyusup pasif, yaitu yang membaca data yang tidak terotorisasi
  • Penyusup aktif, yaitu mengubah data yang tidak terotorisasi.
Contohnya penyadapan oleh orang dalam, usaha hacker dalam mencari uang, spionase militer / bisnis, lirikan pada saat pengetikan password.

    Sasaran keamanan adalah menghindari, mencegah dan mengatasi ancaman terhadap sistem.


    Sumber : 
    http://id.wikipedia.org/wiki/Keamanan_komputer
    http://fridusuhendra.blogspot.com/2013/09/keamanan-komputer.html
    https://rumahradhen.wordpress.com/materi-kuliahku/semester-ii/sistem-keamanan-komputer/pengantar-sistem-keamanan-komputer/

    Rabu, 11 Maret 2015

    Kasus Pencurian Data Kartu Kredit di Body Shop

    Kasus pencurian data nasabah kembali terulang. Kali ini kejahatan di bidang keuangan (fraud) ini diduga dilakukan di merchant perusahaan produk kecantikan Body Shop. Meski belum diketahui nilai pencurian yang dialami, Bank Indonesia (BI) menduga aksi kejahatan ini terjadi di dua mall di ibukota. 

    Dari hasil penelitian yang dilakukan BI bersama institusi terkait, aksi pencurian data nasabah ternyata tak hanya terjadi di dua mall di ibukota. BI menduga pencurian data juga terjadi di satu kantor cabang Body Shop di Padang Sumatera Barat. 

    Para pelaku pencurian data pertama kali terdeteksi lewat transaksi mencurigakan di Amerika Serikat dan Meksiko. Namun, aksi terus berlanjut sehingga BI menemukan kejanggalan serupa di beberapa negara seperti Filipina, Turki, Malaysia, Thailand, bahkan hingga ke India.

    Berikut adalah kronologi dan perkembangan kasus pencurian data kartu kredit di Body Shop seperti diungkap dari keterangan tertulis BI, Senin (25/3/2013): 

    Selasa, 5 Maret 2013:
    - Terdeteksi fraud counterfeit kartu debit di Amerika Serikat dan Meksiko. (Sebagai info  di kedua negara tersebut untuk pembayaran di EDC mereka terdapat opsi untuk melakukan transaksi dengan debit ataupun kredit, dan fraud counterfeit ini hanya terjadi pada kartu kredit yang menggunakan swipe)
    - Telah dilakukan analisa kesamaan data histori transaksi pengguna kartu - analisa Common Purchase Point (CPP).
    - Telah dilakukan koordinasi antar penerbit.

    Rabu, 6 Maret 2013
    - Dari hasil analisa dan sharing antar bank diketahui dugaan awal tempat pencurian data adalah merchant Body Shop di dua buah mall di Jakarta.
    - Telah dilakukan koordinasi dengan pihak Visa International untuk pembuatan parameter Real Time Decline pada system VAA/VRM terhadap transaksi yang terjadi di US dan Meksiko untuk suspicious terminal.

    Kamis, 7 Maret 2013
    - Diketahui tempat terjadinya fraud bertambah tidak hanya di US dan Meksiko, melainkan juga di Philipina, Turki, Malaysia, Thailand, dan India.
    - Dugaan adanya tempat pencurian data mulai berkembang ke cabang Body Shop yang lain.

    Jumat- Minggu, 8-10 Maret 2013
    - Sejumlah bank telah melakukan pemblokiran kartu dan melanjutkan analisis Common Purchase Point (CPP).
    - Hasil analisa CPP menyimpulkan dugaan tempat pencurian data berkembang ke cabang Body Shop yang lain, di beberapa toko di Jakarta dan satu di Padang.

    Senin, 11 Maret 2013
    - Telah dilakukan koordinasi lanjutan dengan pihak Visa international untuk pembuatan parameter Real Time Decline pada system VAA/VRM untuk transaksi swipe di US, Meksiko, Turki, Malaysia, Philipina, Thailand, dan India.

    Perkembangan Investigasi

    Kamis, 7 Maret 2013
    Telah dilakukan pertemuan antara pihak bank acquirer dengan pihak Body Shop, dengan agenda menginformasikan kasus fraud yang terjadi dengan dugaan sementara pencurian data di merchant Body Shop di dua mall di Jakarta. 

    Kamis, 14 Maret 2013
    Perwakilan Bank Acquirer  bertemu dengan pihak Body Shop untuk meminta penjelasan prosedur atau flow cash register yang ada di masing-masing outlet sehingga tersimpan di server kantor pusat. (Shd)


    Tanggapan saya pada kasus diatas adalah:

    Pencurian data tentu saja bukan hal yang sepele, seperti kasus diatas, data yang diambil bisa saja digunakan untuk penyalah gunaan data nasabah bank yang bisa saja uangya di ambil atau digunakan untuk hal yang tidak benar, dengan itu data yang ada harus di lindungi. dengan itu saya sebagai mahasiswa jurusan TI harus mempelajari bagaimana melindung data dan pemeliharaan data agar data yang disimpan terpelihara dengan baik.

    Sumber: http://bisnis.liputan6.com/read/544093/kronologi-kasus-pencurian-data-kartu-kredit-di-body-shop

    Minggu, 08 Juni 2014

    Analisis Web & Ekonomi Web

    Nama  : 1. Tio Dwi Akbar
                  2. Irwan Nugraha
                  3. Lukman Nur Haryadi
                  4. Angga Priandika

    PENGUKURAN WEB

    Di bawah ini ada beberapa tools yang digunakan untuk mengeukur website dari segi kecepatan akses dan performanya, serta mengukut banyaknya pengunjung suatu website, berikut ini penjelasan mengenai beberapa tools yang digunakan untuk mengukur kecepatan akses website.

    1. Pingdom Tools
    merupakan sebuah alat ukur kecepatan website dapat di akses, nilai dari sebuah website, dan berapa ukuran dari sebuah website tersebut.

    Kelebihan Pindom Tools 
    dikategorikan sebagai berikut  :
    - Performance Grade : melihat nilai kecepatan performa halaman web, dari akses DNS, browser cache, combine external css dan lain-lain.
    - Waterfall : melihat detail kecepatan akses ketika membuka halaman web, dari gambar bahkan sampai seberapa cepat script tersebut dapat di akses.
    - Page Analysis : melihat detail analisa halaman web.
    - History : melihat detail akses dari beberapa hari lalu. 

    Kekurangan Pingdom Tools
    Kekurangan yang terdapat pada tools ini, sama seperti tools alat ukur akses web pada umumnya yaitu Membutuhkan akses internet yang stabil, karena tidak mungkin kita bisa mengukur kecepatan akses suatu website kalau akses internet kita terhadap website tersebut tidak stabil/berjalan dengan baik.

    2. GTmetrix
    adalah website untuk menganalisa kecepatan web yang tersedia secara gratis, dengan menggunakan google page speed dan Yahoo Yslow sebagai analyze engine dan untuk menampilkan hasil serta rekomendasi yang harus dilakukan.
    Dengan GTmetrix juga dapat membandingkan beberapa URL sekaligus dan jika mendaftar sebagai anggota maka dapat:
    - Melihat tes sebelumnya untuk membandingkan hasilnya
    - Menjadwalkan cek website secara otomatis
    - Menyimpan laporan
    - Memilih hasil laporan untuk ditampilkan kepublic atau tidak
    Kelebihan GTmetrix :
    - Dapat menggunakan google page speed dan YSLOW sebagai analyze engine
    - Dapat membandingkan beberapa URL sekaligus
    - cek website secara otomatis
    - Dapat menyimpan laporan
    - Memilih hasil laporan untuk ditampilkan kepublic atau tidak.
    Kekurangan GTmetrix :
    - Jika menggunakan GTmetrix harus menggunakan internet yang cepat.

    3.    Alexa Rank
    Alexa Internet, Inc. adalah perusahaan yang berbasis di California yang mengoperasikan situs yang menyediakan informasi mengenai banyaknya pengunjung suatu situs dan urutannya. Alexa Internet didirikan pada tahun 1996 oleh Brewster Kahle dan Bruce Gilliat. Cara kerja Alexa rank Alexa memberikan peringkat ke sebuah situs berdasarkan jumlah pengunjung unik. Semakin rendah alexarank dari situs berarti situs memiliki sedikit pengunjung unik.Jadi jika Anda bisa mendapatkan lebih banyak traffic ke situs Anda, Anda akan mendapatkan lebih rendah alexa rank.

    Sabtu, 07 Juni 2014

    Web dan Perilaku pengguna / IMK & Struktur Web

    Nama  : 1. Tio Dwi Akbar
                  2. Irwan Nugraha
                  3. Lukman Nur Haryadi
                  4. Angga Priandika

    Web dan Perilaku pengguna / IMK


    A. Perilaku Navigasi
    pada suatu situs (jual beli khususnya) penggunaan navigasi yang baik sangat penting untuk dilakukan bagi para pembuat online. Para pembuat situs website tersebut harus bisa membuat suatu navigasi agar pengunjung situs tersebut tidak bosan dengan melihatnya. Ada dua tipe navigasi. Yang pertama adalah yang standar, yang memberikan overview dan peta penjelajahan situs. Biasanya bisa ditemukan secara konsisten baik di bagian atas, samping atau footer. Yang kedua adalah navigasi versiadvance. Jenis ini masih bertujuan memberikan alat untuk menelusuri situs, namun dengan cara lebih spesifik. Misal lewat kategori, pengarang, produsen, range harga, dan lain lain. Navigasi semacam ini sebenarnya mirip dengan fitur search namun sudah diberi antar muka yang lebih intuitif. Alih-alih model kotak isian teks kosong, calon pembeli diberi beberapa nilai default yang bisa dipakai lewat link yang disediakan. Lebih keren lagi, calon pembeli bisa melakukan penelusuran bertingkat, misalnya: kategori buku, di-drilldown dengan topik “IT dan Marketing”, di-tune lagi pada level berikutnya dengan range harga 100 ribu sampai 400 ribu, lalu difinalisasi dengan “reviewed by S.P.D”. Calon pembeli pun akan sampai pada apa yang benar-benar dia cari.

    Permasalah dalam kaitan dengan:
    - Para pemakai interface website tidak mengetahui daerah atau dalam hal ini lembaran-lembaran pada situs.
    - Struktur lokasi tidak dapat ditemukan.


    Pemakai interface situs seharusnya diberikan suatu pemahaman dari struktur yang menyangkut dari suatu ruang dari informasi tersebut. Maka sebaiknya disiapkan:
    - Tabel Index (Peta Lokasi)
    - Index
    - Navigasi
    - Fasilitas Pencarian (Search) 


    B. Perilaku Pencarian

    Fitur pencarian internal tentunya telah di desain dengan batasan tertentu. Ketika situs Anda tumbuh tentunya Anda akan semakin tahu pola pemakaian oleh pengguna. Termasuk di dalamnya adalah pola pencarian dalam rangka mendapatkan pengalaman terbaik dalam pemanfaatan situs.

    dalam kasus seperti diatas kita ingin membandingkan 2 situs jual beli online dimana kita liat dari navigasi dan pencarian yang terdapat didalam situs web tersebut.


    gambar 1.

                                                                   
    gambar 2. 


    gambar diatas adalah situs jual beli online yang sangat digandrungi bagi konsumen online. pada gambar 1. dilihat navigasi bagian header(atas) terdapat kata pencarian (disini biasa pengunjung ingin mencari suatu barang yang ingin dia beli), lalu ada semua provinsi (pada tombol menu ini bisa kita mencari suatu produk yang diposting oleh penjual diberbagai daerah di indonesia), semua categori (berisikan categori produk apa saja yang ingin dicari oleh pengunjung), dibagian paling atasnya terdapat log in, daftar dan pasang iklan (untuk bagi para pengunjung yang akan menjadi member situs tersebut dan ingin memasangkan suatu iklannya).

    gambar 2. tentunya berbeda dengan gambar yang diatasnya. pada gambar sebelah kanan navigasinya terlihat ketika pengunjung situs tersebut ingin mencari suatu produk, pengunjung diharuskan memelih daerah-daerah yang tercantum dibagaian depannya. misalnya ingin memilih daerah aceh, bali, dki jakarta dan lain-lain. dan dibagian pojok atas bisa memasangkan suatu iklan yang kita inginkan.

    dan tentunya dibagian footer suatu situs jual beli online terdapat tentang situs tersebut , contact us , FAQ , privacy policy, bantuan, dan ada kata-kata yang menjadi situs tersebut dikenal orang. kesaamaan dari kedua gambar situs jual beli online terdapat gambar indonesia yang menjadikan situs jual beli tersebut hanya mengiklankan produk dalam negeri.